A loja digital GOG e o aplicativo GOG Galaxy ficaram temporariamente fora do ar em 21 de outubro de 2026, quando sites e empresas de tecnologia enfrentavam uma emergência mundial de segurança no PHP. O serviço voltou após algumas horas de manutenção. O episódio ocorreu em meio à divulgação de duas vulnerabilidades críticas apelidadas de PHP2Shell, capazes de colocar em risco servidores que utilizam versões não corrigidas do PHP.
Existe uma distinção importante: a GOG confirmou a manutenção e o retorno dos serviços, mas não apresentou uma explicação técnica pública suficientemente detalhada para afirmar que seu sistema havia sido invadido ou que o PHP2Shell foi comprovadamente a causa da interrupção. A coincidência temporal e o contexto são relevantes; tratá-los como prova de comprometimento seria ir além dos fatos disponíveis.
O que aconteceu com a GOG?
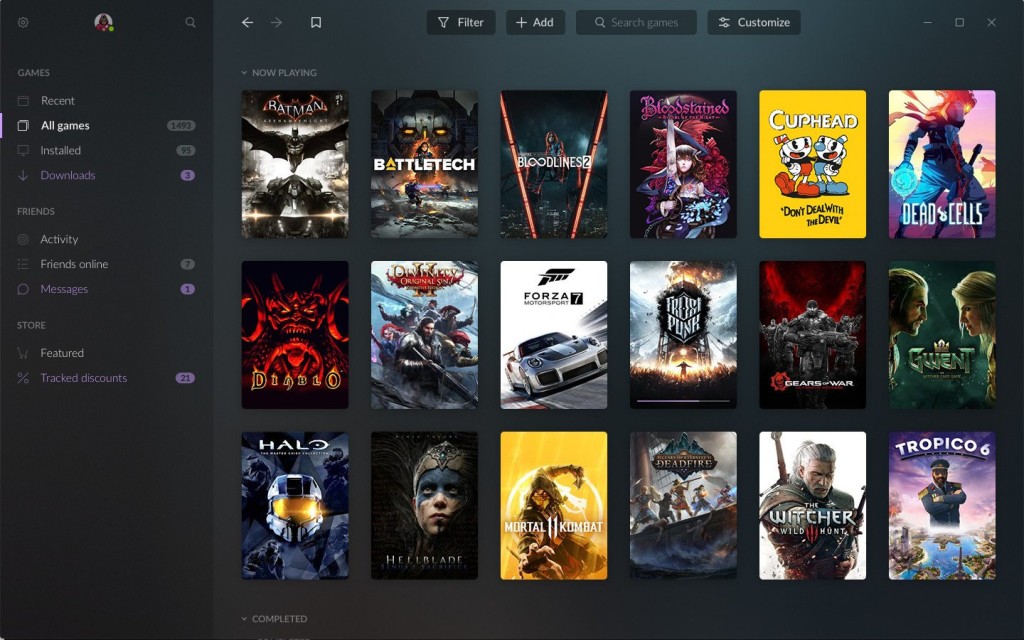
Em 21 de outubro, a empresa informou que GOG e GOG Galaxy ficariam temporariamente indisponíveis por manutenção. Conforme acompanhamento publicado pelo PC Gamer, o serviço foi restabelecido cerca de quatro horas depois. Ao anunciar a volta, a loja reforçou que as bibliotecas de jogos sem DRM permaneciam acessíveis.


Links de afiliado: podemos receber comissão por compras, sem custo extra para você. Preços sujeitos a mudança.
Para consumidores, a diferença entre loja, launcher e jogos instalados é fundamental. Serviços que dependem de autenticação podem sofrer impacto temporário durante manutenções, enquanto jogos comprados sem DRM podem ter regras de acesso diferentes. Essas condições variam por produto e forma de instalação.
O que é PHP2Shell?
É o apelido dado a um conjunto de falhas críticas no PHP, linguagem usada para gerar páginas e aplicações em servidores. As vulnerabilidades foram identificadas como CVE-2026-109618 e CVE-2026-109619 e mobilizaram equipes de segurança por permitirem cenários graves de execução não autorizada de código em ambientes vulneráveis.
O PHP está presente em grande parte da infraestrutura web, inclusive em sites construídos com WordPress. Uma falha na linguagem pode atingir aplicações diferentes, porque o problema fica em uma camada mais básica do sistema. Não significa, porém, que todo site tenha sido explorado ou que a simples utilização de WordPress comprove uma invasão.
Quais versões receberam correção?
Os mantenedores do PHP disponibilizaram atualizações emergenciais em 21 de outubro, incluindo as versões 8.3.36, 8.4.27 e 8.5.12, além da edição corrigida da linha 8.2. A publicação especializada Huntress documentou o calendário de liberação e as implicações para administradores de sistemas.
O número exato da versão segura depende da linha utilizada e do suporte do provedor. Ambientes de hospedagem podem aplicar correções adicionais em seus próprios pacotes, mas administradores devem exigir confirmação técnica em vez de presumir que tudo foi protegido apenas porque o site continua abrindo.
Por que empresas deixaram sites offline?
Em vulnerabilidades muito graves, algumas organizações decidem interromper temporariamente partes do serviço para reduzir a superfície de ataque enquanto atualizam seus sistemas. Essa medida pode gerar indisponibilidade para usuários, mas não significa automaticamente que dados foram roubados.
Há uma diferença entre prevenção, incidente de segurança confirmado e exploração efetiva. No caso da GOG, a informação pública disponível permite afirmar que houve manutenção e retorno. Não permite concluir, sem provas adicionais, que ocorreu invasão da plataforma ou exposição de contas dos jogadores.
O que jogadores devem fazer?
Se o cliente GOG Galaxy apresentar falha de autenticação após uma manutenção, tente atualizar o aplicativo e consultar canais oficiais antes de reinstalar tudo. Evite executáveis enviados por perfis desconhecidos que prometem corrigir erros de conexão. É recomendável manter verificação em duas etapas ativada onde o serviço permitir e utilizar senhas exclusivas.
Para jogos que funcionam sem DRM, verifique os instaladores e licenças oficiais disponíveis na conta. Não é necessário concluir que sua biblioteca foi perdida porque uma loja ficou temporariamente indisponível.
O que donos de sites WordPress precisam verificar?
A urgência é maior para quem opera servidores. Além de manter WordPress, plugins e temas atualizados, o administrador precisa conferir a versão do PHP em uso e se as atualizações de segurança foram realmente aplicadas pelo provedor. Firewall e CDN ajudam em camadas específicas, mas não substituem necessariamente a correção do código vulnerável.
Backups testados, autenticação de múltiplos fatores e registros de acesso são práticas importantes. Entretanto, um backup anterior ao incidente não torna seguro manter uma instalação exposta à mesma falha. Depois de atualizar, também é necessário verificar se houve comportamento suspeito durante a janela de vulnerabilidade.
O episódio reforça outra transformação tecnológica: pesquisadores usaram inteligência artificial na investigação de problemas de segurança complexos. A mesma ferramenta que ajuda a identificar falhas também amplia a necessidade de revisão humana e de resposta rápida das equipes de defesa. Essa discussão se conecta à nossa reportagem sobre IA e engenharia reversa em softwares famosos.
GOG está funcionando novamente?
A própria empresa comunicou a volta do serviço ainda em 21 de outubro. Indisponibilidades posteriores devem ser verificadas em tempo real, pois não é seguro atribuir qualquer novo erro de conexão automaticamente ao incidente daquele dia.
Perguntas frequentes
A GOG foi hackeada?
Não há confirmação pública suficiente para afirmar que ocorreu invasão; o fato confirmado é a manutenção e o restabelecimento do acesso.
PHP2Shell afeta só WordPress?
Não. A vulnerabilidade envolve o PHP e pode impactar diferentes aplicações e arquiteturas que usam versões vulneráveis.
Apagar o GOG Galaxy resolve?
Não há razão para apagar o programa apenas por causa da manutenção. Prefira verificar orientações oficiais e atualizações.
Fontes: PC Gamer, Huntress e Sophos.


Links de afiliado: podemos receber comissão por compras, sem custo extra para você. Preços sujeitos a mudança.